경영시스템인증
ISO27701(개인 정보보호 경영시스템)
ISO 27701
개인 정보보호 경영시스템
인증개요
ISO27701(개인 정보보호 경영시스템)은 국제표준화기구(ISO:International Organization for Standardization)가 2019년 8월 신규 제정한 '국제표준 개인정보보호 경영시스템인증'으로 조직이 개인정보 보호를 위해 갖춰야 할 요구사항과 가이드라인이 포함돼 있다.
이 인증은 운용·보유 중인 정보에 대해 보호정책 준수, 물리적 보안, 정보 접근 통제 등 49개 항목 117개 기준 요건을 충족한 경우 주어지는 인증이다.
2018년 5월 25일부터 시행된 유럽연합(EU)의 개인정보보호규정(GDPR: General Data Protection Regulation) 등은 EU 거주자의 개인정보를 다루는 모든 기업이나 단체가 프라이버시 보호와 관련된 광범위한 규정들을 준수하도록 규제요구사항이 증가하고 있습니다.
ISO 27701은 ISO 27001의 확장 영역으로서 조직의 프라이버시 관리를 위해 PIMS(Privacy Information Management System)를 수립, 구현, 유지관리 및 지속적으로 개선하기 위한 요구 사항 및 지침을 제공합니다.
또한 개인식별정보(PII, Personally Identifiable Information) 처리에 대한 책임과 책임을 갖는 PII 컨트롤러와 PII 프로세서에 대한 지침을 제공합니다.

인증대상
제조업, 서비스업, S/W업, 도소매업, 관공서등 모든 산업분야를 대상으로 합니다.
ISO 27701 요구사항
1. 범위
2. 인용표준
3. 용어, 정의, 약어
4. 일반사항
5. ISO/IEC 27001과 관련된 PIMS 고유의 요규사항
6. ISO/IEC 27002와 관련된 PIMS 고유 지침
7. PII 컨트롤러에 대한 추가 ISO/IEC 27002 지침
8. PII 프로세서에 대한 추가 ISO/IEC 27002 지침
ISO 27701의 중요성
- 개인정보 보호와 신뢰 구축
- 법규 준수 - 법적/규제적 요구사항이 어떻게 귀사 및 고객에 영향을 끼치며, 법적 제재에 따른 리스크를 감소시키는 방법 이해
- 내부 역량 향상 및 프로세스 개선을 통한 위반 방지
- 프라이버시 관리를 위한 확립된 통제 및 투명성 제공
- 비즈니스 파트너와의 합의를 촉진
- 선도적인 정보보안 표준 ISO 27001과 쉽게 통합 가능
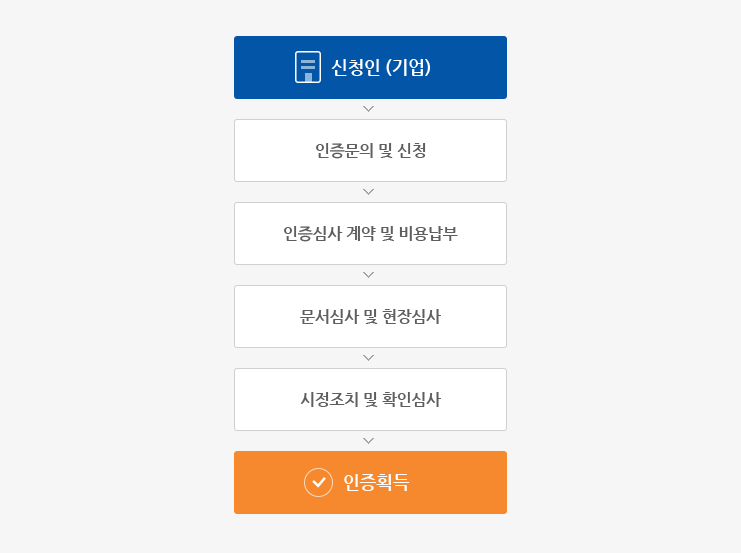
인증절차
지도기간 : 기업 규모 및 회사 상황에 따라 2~3개월