경영시스템인증
경영시스템인증
ISMS · ISMS-P (정보보호 및 개인정보보호 관리체계 인증)
ISMS · ISMS-P (정보보호 및 개인정보보호 관리체계 인증)
ISMS
정보보호 관리체계
ISMS 개요
국내 기업이 정보보호 활동을 체계적으로 수립·운영하고 있는지 심사하는 국가 공인 인증제도입니다. ISMS는 기업이 보유한 정보자산(데이터, 서버, 네트워크 등)을 보호하기 위해 수립한 관리체계가 국가 기준에 적합한지를 심사합니다. 핵심은 'PDCA(Plan-Do-Check-Act) 모델'을 바탕으로 보안 수준을 지속적으로 선순환시키는 데 있습니다. 정보자산의 기밀성, 무결성, 가용성을 실현하기 위한 관리체계의 적합성을 심사합니다.
인증대상
매출액 1,500억 이상 상급종합병원, 정보통신서비스 부문 매출 100억 이상인 기업, 일일 방문자 수 100만 명 이상인 기업 등 법적 의무 대상자 및 자율 신청 기업
인증구조
관리체계 설정 및 운영(12개), 보호대책 요구사항(64개)으로 총 80개 항목
-
1단계: 관리체계 수립 및 운영 (12개 항목)
- b경영진의 참여, 조직 구성, 범위 설정, 위험 관리 등 운영 기반을 평가합니다.
-
2단계: 보호대책 요구사항 (64개 항목)
- 물리적 보안: 출입 통제, 장비 보호.
- 기술적 보안: 네트워크 보안, 시스템 접근 권한, 암호화 적용
- 운영 보안: 로그 관리, 보안 사고 대응 절차, 유지보수 보안
인증효과
- 법적 의무 준수 정보보호 위험 관리 능력 향상
- 기업 신뢰도 제고
ISMS-P
정보보호 및 개인정보보호 관리체계
ISMS-P 개요
기존의 ISMS와 PIMS(개인정보보호 인증)를 통합한 제도로, 보안뿐만 아니라 개인정보의 흐름까지 포함한 통합 인증입니다.
정보보호와 개인정보보호를 아우르는 국내 최고 수준의 통합 인증 제도입니다.
인증대상
- 개인정보를 대량으로 취급하는 포털, 쇼핑몰, 금융사, 공공기관 등 보안과 개인정보보호가 동시에 필요한 기업
인증구조
- 관리체계 수립·운영(16개), 보호대책 요구사항(64개), 개인정보 처리 단계별 요구사항(22개)으로 총 102개 항목
인증구조 (총 102개 항목)
ISMS의 80개 항목에 '개인정보 처리 단계별 요구사항'이 추가된 구조입니다.
- 개인정보 처리 단계별 요구사항 (22개 항목)
- 개인정보 수집: 동의 절차의 적절성, 수집 제한 준수
- 개인정보 보유 및 이용: 암호화 저장, 접근 권한 관리
- 개인정보 제공 및 위탁: 제3자 제공 시 절차, 위탁 계약 관리
- 개인정보 파기: 보존 기간 만료 후 안전한 파기(복구 불가능한 방법)
인증효과
개인정보 유출 사고 예방 및 대응력 강화
인증절차
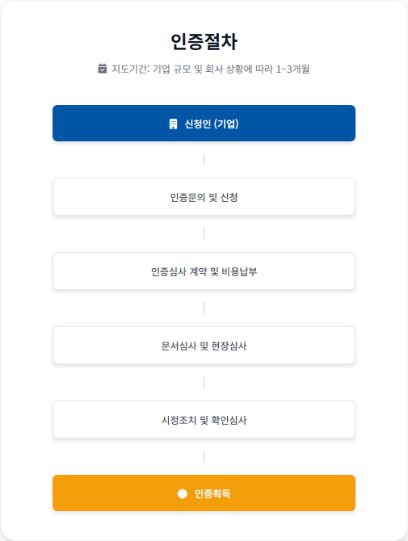
- 지도기간 : 기업 규모 및 회사 상황에 따라 3개월
- 인증준비(범위 설정) → 구축 및 운영 → 인증 신청 → 현장 심사 → 결함 보완 → 인증서 발급