경영시스템인증
ISO27018(클라우드서비스 개인정보보호시스템)
ISO 27018
클라우드서비스 개인정보보호시스템
인증개요
Information technology — Security techniques — Code of practice for protection of personally identifiable information (PII) in public clouds acting as PII processors
ISO/IEC 27018은 개인정보(Personally Identifiable Information, PII)를 제공하는 개인정보 관련해서 법적, 규제사항을 충족하고 개인정보 수탁자 역할을 하는 공공 클라우드의 개인정보 보호하는 실무지침이다.
이 요구사항은 공공 클라우드 컴퓨팅 환경에 대한 ISO/IEC 29100의 개인정보 보호 원칙에 따라 개인 식별 정보(PII)를 보호하기 위한 조치를 구현하기 위해 일반적으로 허용되는 제어 목표, 제어 및 지침을 설정합니다.
이 표준은 클라우드 서비스 제공업체가 고객에게 위임된 개인정보(Personally Identifiable Information, PII)를 보호함으로써 고객의 개인정보를 보호하기 위한 적절한 정보 보안 제어 기능을 제공하도록 보장하기 위한 지침을 제공합니다.
개인 정보 보호 외에 클라우드 컴퓨팅의 광범위한 정보 보안 측면을 다루는 ISO/IEC 27017도 참조한다.
특히 이 문서에서는 공공 클라우드 서비스 제공업체의 정보 보안 위험 환경의 맥락에서 적용할 수 있는 PII 보호를 위한 규제 요구 사항을 고려하여 ISO/IEC 27002를 기반으로 한 지침을 지정합니다.

인증대상
제조업, 서비스업, S/W업, 도소매업, 관공서등 모든 산업분야를 대상으로 합니다.
인증제도의 구조
| ISO 27018 요구사항 | |
|---|---|
| 5. 정보보호 정책 | 12. 운영 보안 |
| 6. 정보보호 조직 | 13. 통신 보안 |
| 7. 인적 자원 보안 | 14. 시스템 도입, 개발, 유지보수 |
| 8. 자산 관리 | 15. 문서화된 정보 |
| 9. 접근 통제 | 16. 공급자 관계 |
| 10. 암호화 | 17. 정보보호 사고 관리 |
| 11. 물리적 및 환경적 보안 | 18. 준거성 |
인증효과
- 클라우드서비스 제공업체의 개인정보 정보보안으로 고객만족
- 고객의 신뢰도 및 이미지 개선
- 정부 및 글로벌스탠다드에 맞는 정보보안정책 요구사항 충족
- 클라우드 시스템 구축으로 책임이 수반되는 사고의 감소
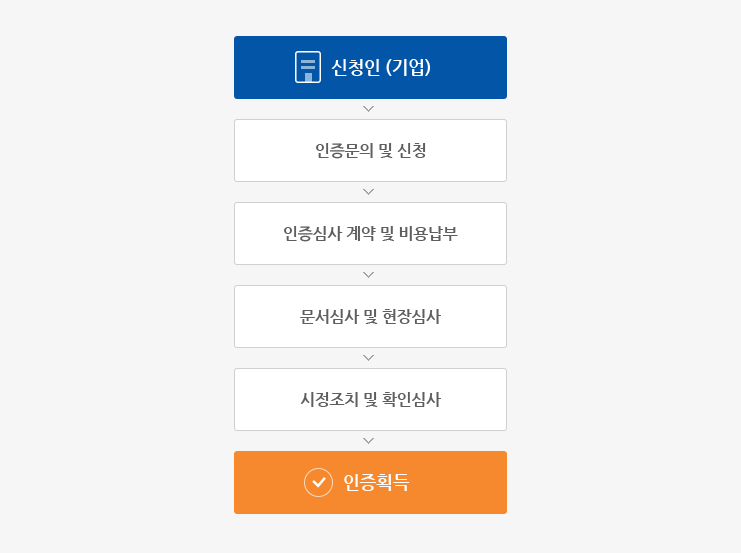
인증절차
지도기간 : 기업 규모 및 회사 상황에 따라 2~3개월