경영시스템인증
경영시스템인증
ISO27799 (의료정보보호시스템)
ISO27799 (의료정보보호시스템)
ISO 27799
의료정보보호시스템
인증개요
ISO27799 의료정보보호시스템은 개인건강 정보의 진료, 처방기록, 검진결과 등 의료기관과 기타건강 관리자에게 의료 데이터의 기밀성, 무결성, 가용성에 대한 지침을 제공합니다.
이는 정보의 형태(단어 및 숫자, 녹음, 그림, 비디오 및 의료 이미지), 정보를 저장하는 데 사용되는 수단(종이에 인쇄 또는 기록 또는 전자적으로 저장) 등 모든 측면에서 건강 정보에 적용됩니다.
정보를 전송하는 데 사용되는 모든 수단(손, 팩스, 컴퓨터 네트워크 또는 우편)은 항상 적절하게 보호됩니다.
ISO27799는 ISO/IEC27002에서 제공하는 일반지침을 기반으로 하고 이를 확대하며 보건의료 부문 및 이 분야의 고유 운영환경에서 제기되는 특수한 정보보호관리 요구사항을 다룹니다.

인증대상
제조업, 서비스업, S/W업, 도소매업, 관공서등 모든 산업분야를 대상으로 합니다.
인증제도의 구조
| ISO 27799 요구사항 | |
|---|---|
| 5. 정보보호 정책 | 12. 운영 보안 |
| 6. 정보보호 조직 | 13. 통신 보안 |
| 7. 인적 자원 보안 | 14. 시스템 도입, 개발, 유지보수 |
| 8. 자산 관리 | 15. 문서화된 정보 |
| 9. 접근 통제 | 16. 공급자 관계 |
| 10. 암호화 | 17. 정보보호 사고 관리 |
| 11. 물리적 및 환경적 보안 | 18. 준거성 |
인증효과
- 환자 개인 기밀 및 신뢰 유지
- 의료 정보 보호로 인해 고객의 신뢰 획득 가능
- 의료 서비스의 안전성 및 데이터 보안시스템 구축으로 법규 준수
- 의료기관의 의료데이터의 보안성, 무결성, 투명성 보장
- 이 표준으로 거버넌스, 투명성, 지속 가능성 확립
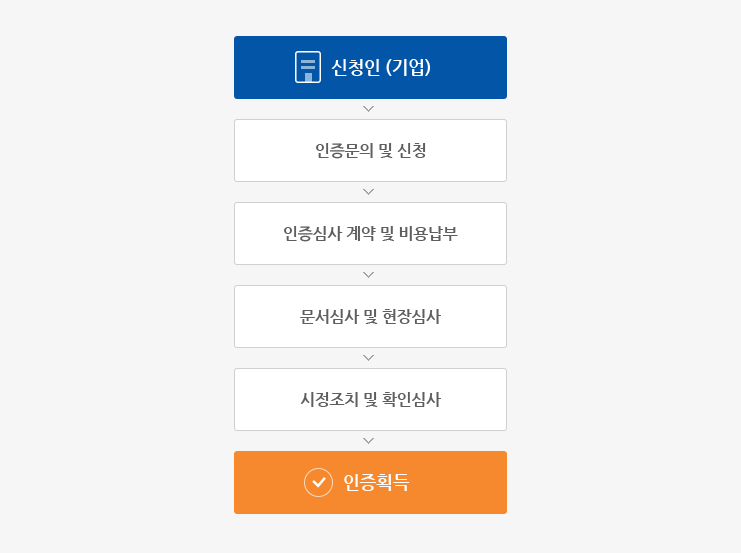
인증절차
지도기간 : 기업 규모 및 회사 상황에 따라 2~3개월